引言:数字化转型中的安全与效率平衡
, r$ H- E0 Y2 U7 K' P3 Y在数字经济时代,企业门户作为信息交互的核心入口,其安全性与合规性已成为衡量数字化转型成熟度的重要指标。GDPR、等保2.0等法规的出台,要求企业在构建统一门户时必须建立多层次的安全防护体系。O2OA作为开源的企业级办公自动化平台,通过低代码开发模式与安全合规框架的深度整合,为企业提供了兼顾效率与风险控制的解决方案。本文将结合O2OA的技术架构,探讨如何在保障数据主权的前提下,实现企业门户的敏捷开发与合规运营。% s% w+ g8 e8 K
/ r) u. Z% D3 N }8 P" _' T
# l. g- N3 J" u3 B2 K一、O2OA安全架构的三重防护体系1.1 传输与存储的加密机制- c0 c9 m0 F( [8 c/ k
O2OA采用国密SM4算法与TLS 1.3协议构建全链路加密通道,确保数据在传输过程中的保密性。平台内置的分布式密钥管理系统支持动态密钥轮换,结合硬件安全模块(HSM)部署方案,可满足金融级数据加密要求。对于存储层,系统提供透明数据加密(TDE)功能,支持按字段级加密策略配置,确保敏感信息(如客户身份证号、商业合同)在数据库中以密文形式存在。
5 e2 w5 w7 w, I1.2 多因素认证(MFA)的弹性配置. `, w4 N2 L# e6 r2 T' `- x0 B: f
通过集成阿里云IDaaS、腾讯云IAM等第三方身份服务,O2OA支持动态认证策略:
; N% M$ m$ ~8 w1 o$ n6 v2 v& k基础场景:短信验证码+静态密码
6 m8 V' R3 S# R( Y+ w- P( Q4 U$ K高敏感操作:生物特征识别(指纹/人脸)+硬件令牌
) w2 C/ L. I! q2 M) ]/ d1 Q跨域访问:SPNEGO协议集成Windows域认证; Q& Z6 v; p' Z* ?! T
系统内置的认证策略引擎允许管理员按IP段、时间窗口、操作类型设置差异化认证要求,例如财务系统在夜间访问时强制启用二次认证。/ }+ W5 m6 i+ [8 ^
9 o u- R: [6 Q/ N8 s1 \, o& r2 J
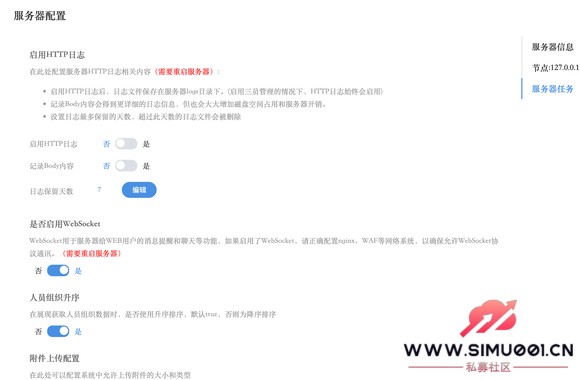
) q$ J" g/ \; A2 ^1 ]4 c% ? g1.3 GDPR合规实践框架+ ]( R" d% I6 x; d) P. B
O2OA的隐私保护设计体现在三个层面:. U. I1 g) ]4 P! s8 W7 k6 e
数据最小化:通过表单字段级权限控制,确保仅采集业务必需的个人信息' X: @ L( w% Y$ V9 u) S
用户权利实现:内置数据主体访问请求(DSAR)处理流程,支持自动化生成数据使用报告
; T! ^+ v8 z# f+ S7 w& n- y! {$ T审计追踪:全操作日志保留6年,符合GDPR第30条记录保存要求
& E2 s y |+ p* h* x某跨国制造企业部署后,通过O2OA的自动化合规报告功能,将DSAR响应时间从72小时缩短至4小时。6 F# D3 Z4 b& k
二、低代码开发的安全赋能2.1 可视化流程的安全基因
2 E7 k: n! [# M+ M传统低代码平台常因过度开放导致安全漏洞,而O2OA采用受限沙箱机制:
4 q. ]8 G `1 R& e* q流程设计器内置安全检查插件,自动识别敏感数据字段
* Z) \2 K8 q5 l7 W$ \- y审批节点支持条件式数据脱敏,如将客户手机号在非相关岗位显示为"138****5678"
" T, W$ ?( B) B3 k! u4 H代码生成引擎遵循最小权限原则,自动为每个应用分配独立数据库用户 ?7 f8 y, J y! J6 t
2.2 动态权限管理模型+ Y; T# L, @/ U% }: Y. i1 u: }4 w
基于RBAC与ABAC的混合授权体系:5 L! u# E% @3 J3 n
角色模板库预设合规角色(如数据保护官DPO)4 k7 \. i6 e# ^- B j* K% N8 [
属性型访问控制支持按部门/职级/项目动态调整权限3 X6 ^* A1 {. J' m" E- T( f
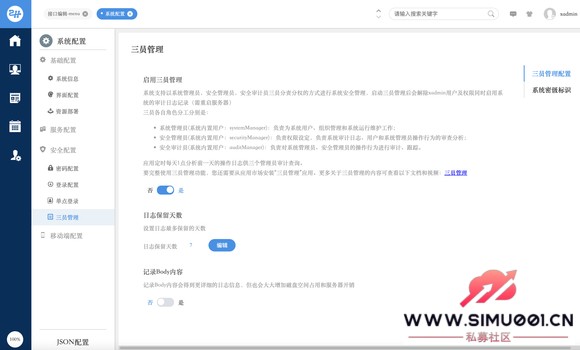
三权分立机制:系统管理员、安全审计员、数据管理员权限隔离9 K8 P5 w! m' b
某银行客户通过该模型,将敏感文档的越权访问事件减少83%。% r/ w3 @6 N6 K* \! U' N7 ]% g
/ V9 q& E3 |7 e3 V
O, f) O! w7 Y; v& e2.3 安全基线的快速落地
" O3 S) ?7 O7 q4 F3 [( P1 ~通过预置合规模板库,O2OA实现:. x9 b% O% w) ]8 V
自动化等保三级控制点映射
$ j6 W- O+ G, j7 WGDPR第35条数据保护影响评估(DPIA)向导# ?$ [7 G0 _1 q4 p. H1 E8 z( @5 D
行业特定合规包(如医疗HIPAA、政务等级保护); A5 @: T; Q! f6 C- }5 M
开发人员无需安全专家协助,即可构建符合法规要求的业务系统。
7 L( A* I3 ], z* ~" R5 X三、企业门户的集中治理实践3.1 统一身份认证中心建设
1 H3 G* @& _4 Z! e! H. ~& _通过集成CAS、Keycloak等协议,O2OA实现:: x* I1 N1 \! r6 r6 ]1 y7 a( @% S' s
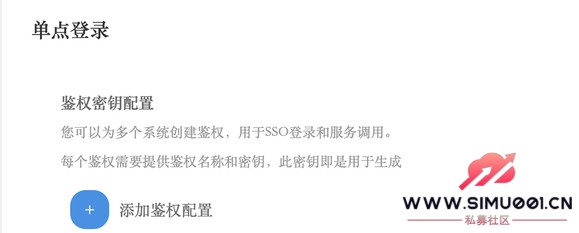
单点登录(SSO)覆盖全量业务系统; F( T" `+ \& e
智能路由策略:根据用户身份自动切换门户主题 F4 h6 i+ ^ K9 w' D( X* ]
会话生命周期管理:超时自动登出+多设备登录限制
8 U( a0 I0 V1 v0 Y( `# V/ t6 ?. S: O某省级政府单位部署后,用户认证失败率从每月127次降至3次。; x; N* H: h* x# Z/ E( ], [
' q% `7 x; C9 b" O
 , a0 \2 _0 u' x n1 G: } F
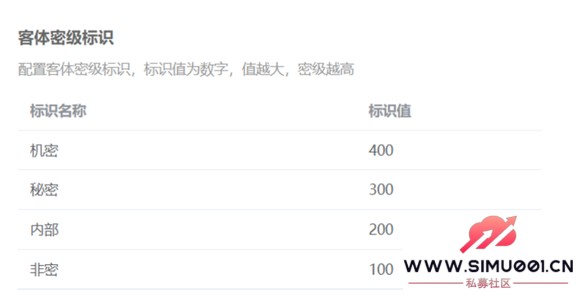
3.2 敏感信息分级管理方案
* A3 i0 S; e. k0 B采用五级分类体系:: i! u- P# |! ]$ J* ?6 t+ L9 z
公开级:门户新闻2 L' {' M' K6 x; @/ ~1 W* a/ A
内部级:部门公告/ {2 z: V$ r. `# T$ s
秘密级:项目计划
L+ @% o' l: ~9 I5 N机密级:财务数据& s7 o @/ }; X4 K# c
绝密级:战略文档9 n. n: q6 p5 w( N7 S- R5 n
每级配置差异化防护策略,如机密级文档自动启用数字水印与操作溯源。" S9 _9 o1 a- S! e
: n/ ?$ Q) R. H! j' O5 R
 2 M$ B( @- J0 X! H& u
3.3 安全审计与威胁检测, \9 b0 s# i3 _. Q& ]" t
O2OA的SIEM集成方案具备:
^' y7 Q! E; o. w异常行为建模:基于UEBA检测非常规操作2 |) d! a8 I2 {* ~+ Z
实时告警:通过Webhook推送安全事件至钉钉/企业微信( l0 K2 k; t7 x' e! \
审计报表自动化:每日生成合规快照,支持导出至监管平台
' m) h1 Q' [) q某电商企业通过该系统,成功拦截17起内部数据泄露尝试。
5 U3 h6 ^+ i. Z. W" U四、典型部署案例分析4.1 某制造业集团门户升级项目( n; d- y3 J- r; H" e2 l
挑战:全球5万员工,存在37套独立系统,数据泄露事件年均9起+ a# T5 ^/ D8 H; W: a- M% D
方案:
! O4 b9 O. }2 s9 O8 N部署O2OA统一门户,集成SAP、用友等异构系统
2 |& T7 [3 `! N2 v4 x3 U配置分级认证策略:普通员工短信认证,高管使用UKEY! S# W7 S* @1 f. Z* w. b
低代码开发供应链审批系统,嵌入数据脱敏功能6 Y& e! Y- K7 Z: [/ S/ f2 j
成效:
1 }2 a/ f( V0 F6 q& m系统整合周期从18个月缩短至5个月' W8 `. H) h7 u
数据泄露事件归零
7 v7 e* ]* [! P" p审计准备时间减少70%7 I* O( S9 S$ w* l& }
4.2 政务云合规门户实践# {! u& p- w+ Z5 U
合规要点:等保三级、政务信息共享条例
5 d% m4 X& ]4 }7 z创新点:
" i5 {1 a: k4 X, {7 N区块链存证:关键操作哈希值上链
4 A0 g. B9 P/ \' G( r国密算法适配:支持SM2/SM3/SM4全系列/ D3 j8 C% ]' J3 M
跨网闸数据交换:通过安全隔离网关实现内外网数据同步9 p. j2 O" n8 v3 ?: V' a/ s8 B
价值:! n7 E, b: z: N% a& W- j8 \
通过等保三级测评的低代码平台4 e5 l4 ]# A6 ~+ }1 k" C, y0 U
政务数据共享效率提升40%) Q+ }; J) X. h. g
五、未来演进方向/ j- Q6 {* U$ I+ {
零信任架构整合:计划2026年支持持续自适应认证' a) N' `5 Z& {; n6 ?7 e
AI安全助手:开发基于大模型的安全策略自动优化功能8 Y: z" X2 X |7 S+ O$ W. @& p
量子安全升级:研究抗量子计算攻击的加密算法移植
1 W3 i* A; I) M2 x结语:重构安全与效率的共生关系$ f$ m. J6 @) C% I! b1 s( \2 r" W
O2OA的实践证明,合规建设与数字化转型并非零和博弈。通过将安全控制点内建于开发平台,企业能够在低代码开发的快速迭代中,同步实现法规遵循与风险控制。这种模式不仅降低了合规成本,更使安全从"成本中心"转化为"价值创造者"。随着《数据安全法》《个人信息保护法》的深入实施,O2OA这类融合安全基因的低代码平台,将成为企业构建数字免疫系统的关键基础设施。 |  |手机版|Archiver|
( 桂ICP备12001440号-3 )|网站地图


 发表于 2025-8-17 07:41:11